51%攻击会导致资产被盗吗?哪些公链最容易受到攻击
51% 攻击(51% Attack) 是加密货币里最常被提到的安全风险之一,指的是攻击者控制了全网超过一半(51%)的算力或权益后,对区块链发动的攻击。51%攻击是什么公链靠分布式节点记账,工作量证明(PoW)链上。
51% 攻击(51% Attack) 是加密货币里最常被提到的安全风险之一,指的是攻击者控制了全网超过一半(51%)的算力或权益后,对区块链发动的攻击。
51%攻击是什么
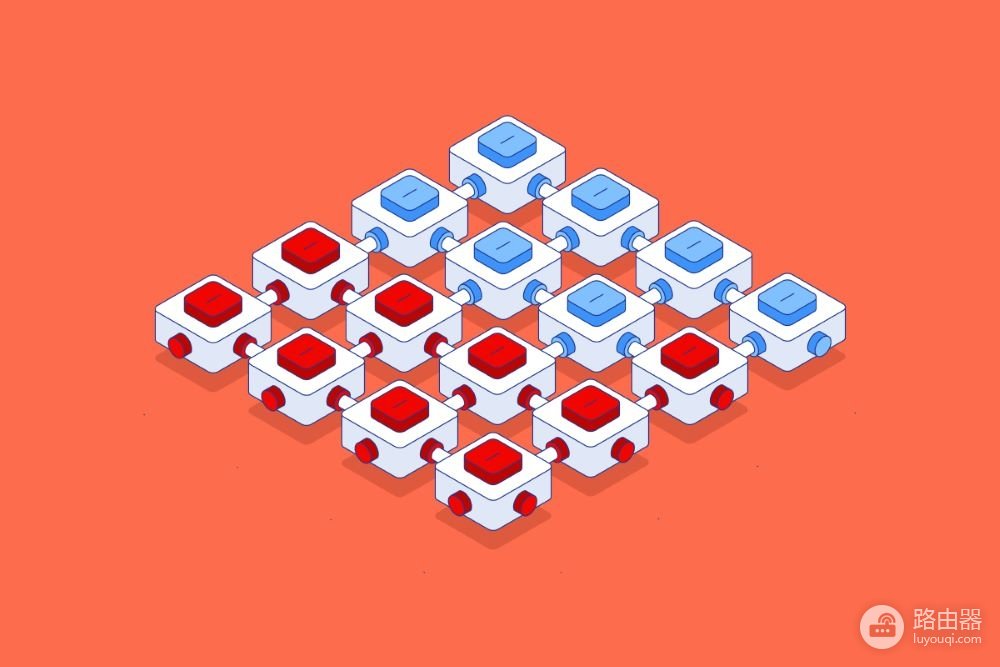
公链靠分布式节点记账,工作量证明(PoW)链上,算力越大,出块话语权越大,当某个主体(或联合体)掌握超过一半的全网算力,就能在一段时间内主导出块顺序,甚至临时“改写”近期交易历史。
这个攻击不是去“黑进你的钱包私钥”,而是在链上制造分叉、重组区块,让已经看起来确认的交易失效或被替换,权益证明(PoS)链对应的是质押份额,控制大部分有效质押,也能在类似层面影响最终确认,只是成本和攻击路径不同。
资产会不会被直接盗走
●不能随便清空别人地址:攻击者没有你的私钥,没法像盗号一样把余额直接转走。
●可以做双花(double spend):这是最核心的经济伤害,比如先用同一笔币支付给交易所或商家,等对方放货或入账后,再靠算力优势把这笔交易从主链历史里“顶掉”,币回到自己可控地址,对方等于白给。
●可以审查或拖延交易:短时间内不打包某些地址的交易,或优先打包自己的交易,造成拥堵、延误、局部不可用。
●对交易所、跨链桥、支付场景杀伤大:个人冷钱包若只是长期持有、不频繁依赖“链上已确认”的即时结算,直接被“偷余额”的概率低,但依赖快速确认的业务方,损失可以非常真实。
51%攻击很少等于“远程清空你的地址”,但足以制造双花、回滚、信任崩塌,让相关资产和经济活动受损,历史上多个小算力PoW币都出现过交易所被双花的案例,钱是从业务方和流动性里蒸发的,不是魔法打开每个人的钱包。
什么样的链更容易被盯上
风险高低,基本看三件事全网算力(或质押)有多分散、租借算力是否便宜、市值与攻击收益是否划算。
高风险典型特征
● 全网算力小,租用矿场或算力市场几小时就能压过一半
● 算法与大币种共用(如曾经大量山寨用SHA-256、Ethash变种),大矿工可瞬间调头
● 市值不低、交易所深度还行,双花一笔就够回本
● 确认数设置过浅,交易所入账太快
相对难啃的类型
● 比特币这类算力体量与分布都极大的PoW,租满51% 的成本高到近乎不现实
● 成熟PoS大链,要买齐或腐蚀过半质押,资金与罚没(slashing)风险都极高
● 有强最终性、检查点、多客户端与治理响应快的网络,回滚窗口更窄
知名公链面临51% 类风险的大致排列
下表按“遭受算力/权益主导型攻击的现实可行性”做相对比较,不是预测谁明天一定中招,也不是安全排名总分,PoS链写的是“权益主导 / 长程攻击相关风险”,和经典PoW的51% 不完全同一机制,但用户体感接近确认被推翻、双花、审查。
| 公链 | 共识类型 | 51%(或同类主导)风险观感 | 简要原因 | 普通用户需额外警惕吗 |
|---|---|---|---|---|
| 比特币(Bitcoin) | PoW | 极低 | 算力体量与分布全球领先,持续攻击成本极高 | 一般不必为51% 焦虑 |
| 以太坊(Ethereum) | PoS | 低 | 质押规模大,作恶面临罚没与社会层协调;仍需关注客户端多样性 | 常规使用风险低 |
| 莱特币(Litecoin) | PoW | 中低 | 算力低于BTC,但有一定体量与市场关注 | 大额充提可提高确认数 |
| 狗狗币(Dogecoin) | PoW(合并挖矿相关) | 中低 | 与莱特币等合并挖矿格局降低了单独被小矿工轻易碾压的概率,但仍弱于BTC | 依赖交易所确认策略 |
| 比特币现金(BCH)等BTC分叉币 | PoW | 中 | 算力远小于BTC,历史上分叉币赛道出现过重组与算力博弈 | 充币确认数要保守 |
| 以太坊经典(Ethereum Classic) | PoW | 中高 | 多次公开披露的51% / 双花事件,算力相对薄弱时代价更低 | 需关注大额勿轻信浅确认 |
| 较小市值纯PoW山寨链 | PoW | 高 | 算力可租、币价与深度一旦够双花,攻击动机明确 | 高,尽量避免作为大额结算链 |
| 新兴或低质押PoS链 | PoS | 中–高(视质押分布) | 若代币集中、验证者少、罚没弱,权益集中等同“可买的主导权” | 先看验证者分散度与解锁规则 |
| 大市值主流PoS(如部分高质押公链) | PoS | 低–中 | 攻击资金门槛高,但要单独评估质押集中度、桥与最终性设计 | 日常低,跨链与合约另算 |
表里把ETC、小PoW山寨放在更危险一侧,是因为公开记录里它们更常成为算力租赁攻击的目标,BTC、ETH则处在另一端不是“数学上绝对不可能”,而是经济上极不划算,且社区与交易所会同步反应。
双花攻击之外,普通用户还会遇到哪些损失?
双花攻击或严重的链上重组,可能通过交易所、跨链桥和市场流动性等环节,让普通用户间接蒙受损失。
1. 交易所暂停充提:链上出现异常后,交易所可能临时关闭充值和提现,如果这时候行情突然下跌,你想卖币或转出资产,可能根本操作不了。
2. 已经确认的充值被撤销:你转到交易所的币,原本显示已经到账,但遇到链重组后,这笔交易可能被回滚,如果交易所已经放出对应资产,就可能出现账目冲正甚至资金损失。
3. 跨链资产受到牵连:跨链桥通常依赖源链上的交易确认,如果源链发生严重重组,另一条链上的封装资产也可能受到影响。
4. 币价下跌、流动性消失:攻击发生后,项目方、做市商可能撤出资金,导致买卖盘变薄,即使你手里还有币,也可能很难按照原来的价格卖出去。
怎么降低自己碰上的概率
没有普通用户能阻止矿工或验证者联盟,但可以管好自己的使用方式。
● 大额入金只选算力/质押深厚、历史干净的链,并手动提高确认数等待。
● 交易所若对某链突然把确认数提得很高,多半是风控在预警算力异常,别心急催到账。
● 小市值PoW币拿来炒可以,拿来当“最终结算层”存巨款,性价比很差。
● 分清:合约被盗、钓鱼授权、假网站,和51% 是不同故事,后者是共识层,前者是应用与个人安全层。
● 关注算力监测、异常重组(reorg)深度、验证者集中度这类公开指标,比听口号有用。
本文已获授权同步自 路由器网;保留来源更新日期,图片已保存到本站。
← 返回路由通