以太坊MPT状态树如何存储数据?账户状态验证原理详解
以太坊不像普通数据库那样把账户余额、合约代码直接摊平放进一张大表,全网状态被组织成一棵叫Merkle Patricia Trie(常简称MPT,或状态树)的结构,每个区块头里都会记下这棵树的根哈希stateRoot。
以太坊不像普通数据库那样把账户余额、合约代码直接摊平放进一张大表,全网状态被组织成一棵叫Merkle Patricia Trie(常简称MPT,或状态树)的结构,每个区块头里都会记下这棵树的根哈希stateRoot,谁改了账户,根就会变,谁想证明某个账户当前长什么样,只要对照这个根就够了。
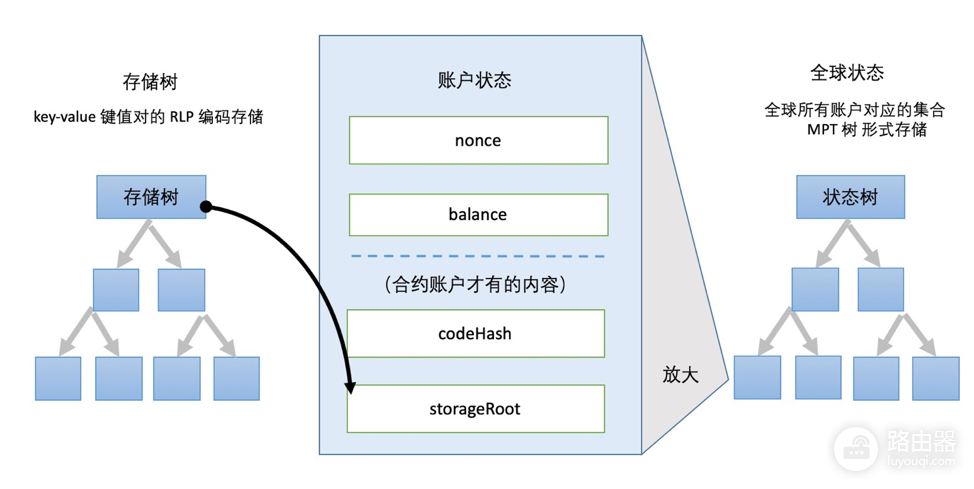
MPT把「字典树能按路径压缩前缀」和「默克尔树能用哈希证明完整性」合在一起键是账户地址(或存储槽位)的路径,值是经过RLP编码的账户数据或存储数据,中间节点用哈希互相挂住,最后收成一个32字节的根。
账户在树里长什么样
| 字段 | 含义 | 常见用途 |
|---|---|---|
| nonce | 已发送交易计数 | 防重放、算合约地址 |
| balance | 以太余额(Wei) | 转账、付Gas |
| storageRoot | 该账户存储树的根 | 合约变量都挂在这棵子树上 |
| codeHash | 合约字节码的Keccak哈希 | 外部账户一般是空代码的哈希 |
地址不会直接作为键存进状态树,节点会先对20字节的账户地址进行Keccak-256哈希运算,生成一个32字节的哈希值,再把它拆成一组组十六进制字符(0–f),作为查找路径,可以把它理解成沿着一条路逐层查找,如果多个地址开头相同,就把共同的路径合并存储,遇到需要分流的地方,就通过Branch节点分成不同方向,走到最后的Leaf节点,才存放经过RLP编码的账户数据。
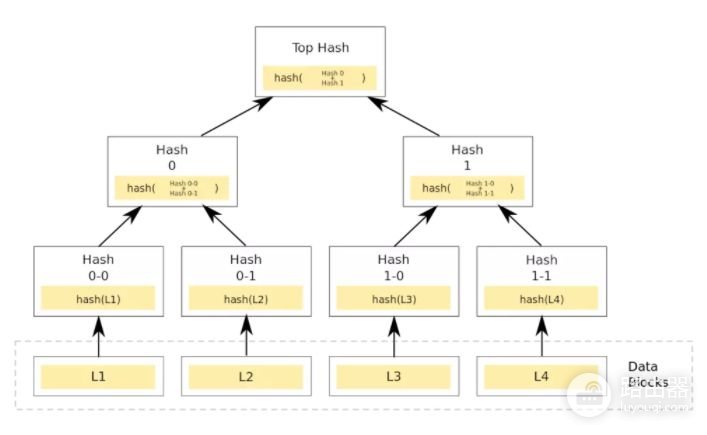
1、哈希处理:先把账户地址转换成一串32字节的哈希值。
2、Extension节点:把连续相同的路径合并起来,减少存储空间。
3、Branch节点:遇到不同路径时,提供多个分支方向。
4、Leaf节点:到达路径末端,存放账户的实际数据。
这里可以把状态树想象成一棵目录树,Extension是连续的目录路径,Branch是分岔路口,Leaf是最终存放账户信息的位置。
MPT里几类节点怎么分工
实现里常见四类节点,可以粗略记成
●Empty:空位,表示这条路径没有数据。
●Leaf:路径走完了,直接挂键值对(剩余路径 + 值)。
●Extension:一长串只有一个孩子的前缀,压缩掉,少占层级。
●Branch:最多16个nibble分支 + 可选的值槽,遇到分叉就用它。
每个非空节点序列化后再做Keccak-256,子节点在父节点里往往只存哈希。所以从叶子改一个balance,沿途父节点哈希全变,一直传到stateRoot。轻客户端或别的节点只要信区块头里的根,就能用一条证明路径核对「这个账户此刻是不是你说的那样」。
数据实际怎么写进状态树
交易执行时,EVM读写账户会走状态接口(如GetState / SetState)。底层大致是
1.用地址哈希算出nibble路径。
2.从根往下找,缺节点就建,能合并的extension就压缩。
3.叶子写入新的RLP(账户四元组),若是合约SSTORE,改的是该账户storageRoot指向的那棵存储MPT。
4.自下而上重算哈希,得到新的stateRoot,写进即将出块的区块头。
全节点通常还会把节点内容按哈希存进键值库(早期常见leveldb,现在客户端各有方案),用「哈希 → 节点字节」做持久化。同步时可以按根拉取子树,不必一次下载整张扁平表。
账户状态验证在干什么
账户状态验证,就是确认某个地址的账户信息是不是真的记录在以太坊状态树里,而不是重新执行所有交易、重新计算整条链的状态。
验证时需要提供一份默克尔证明(Merkle Proof),可以把它理解成一份从状态树根部一直查到账户位置的“路径证明”。
验证方拿到证明后,可以自己检查
1、从叶子往上验证:根据证明中提供的节点和其他分支信息,一层层重新计算哈希值,看看能不能还原出上一级节点。
2、一直算到树根:最终算出的哈希值,必须与区块头里的stateRoot一致,否则证明就不成立。
3、核对账户信息:检查查找路径是否与账户地址的哈希值对应,再解码账户数据,确认nonce(交易计数)、balance(余额)等信息是否一致。
如果要证明某个账户不存在,也可以提供证明,只要验证路径最终指向一个空分支,并且能够验证到正确的stateRoot,就能说明这个地址当前没有账户记录。
不需要把整棵状态树搬过来,也不用重新执行所有交易,只需要提供一条能够验证到树根的路径,就能确认某个账户的数据是否真实、有没有被篡改。
存储树和状态树如何配合
合约里的变量不塞在账户叶子里,而是另起一棵MPT,根写在账户的storageRoot,键一般是槽位索引(或映射算出来的槽)的哈希,值是32字节存储字。所以一次「读合约某个变量」的证明,常常要两段
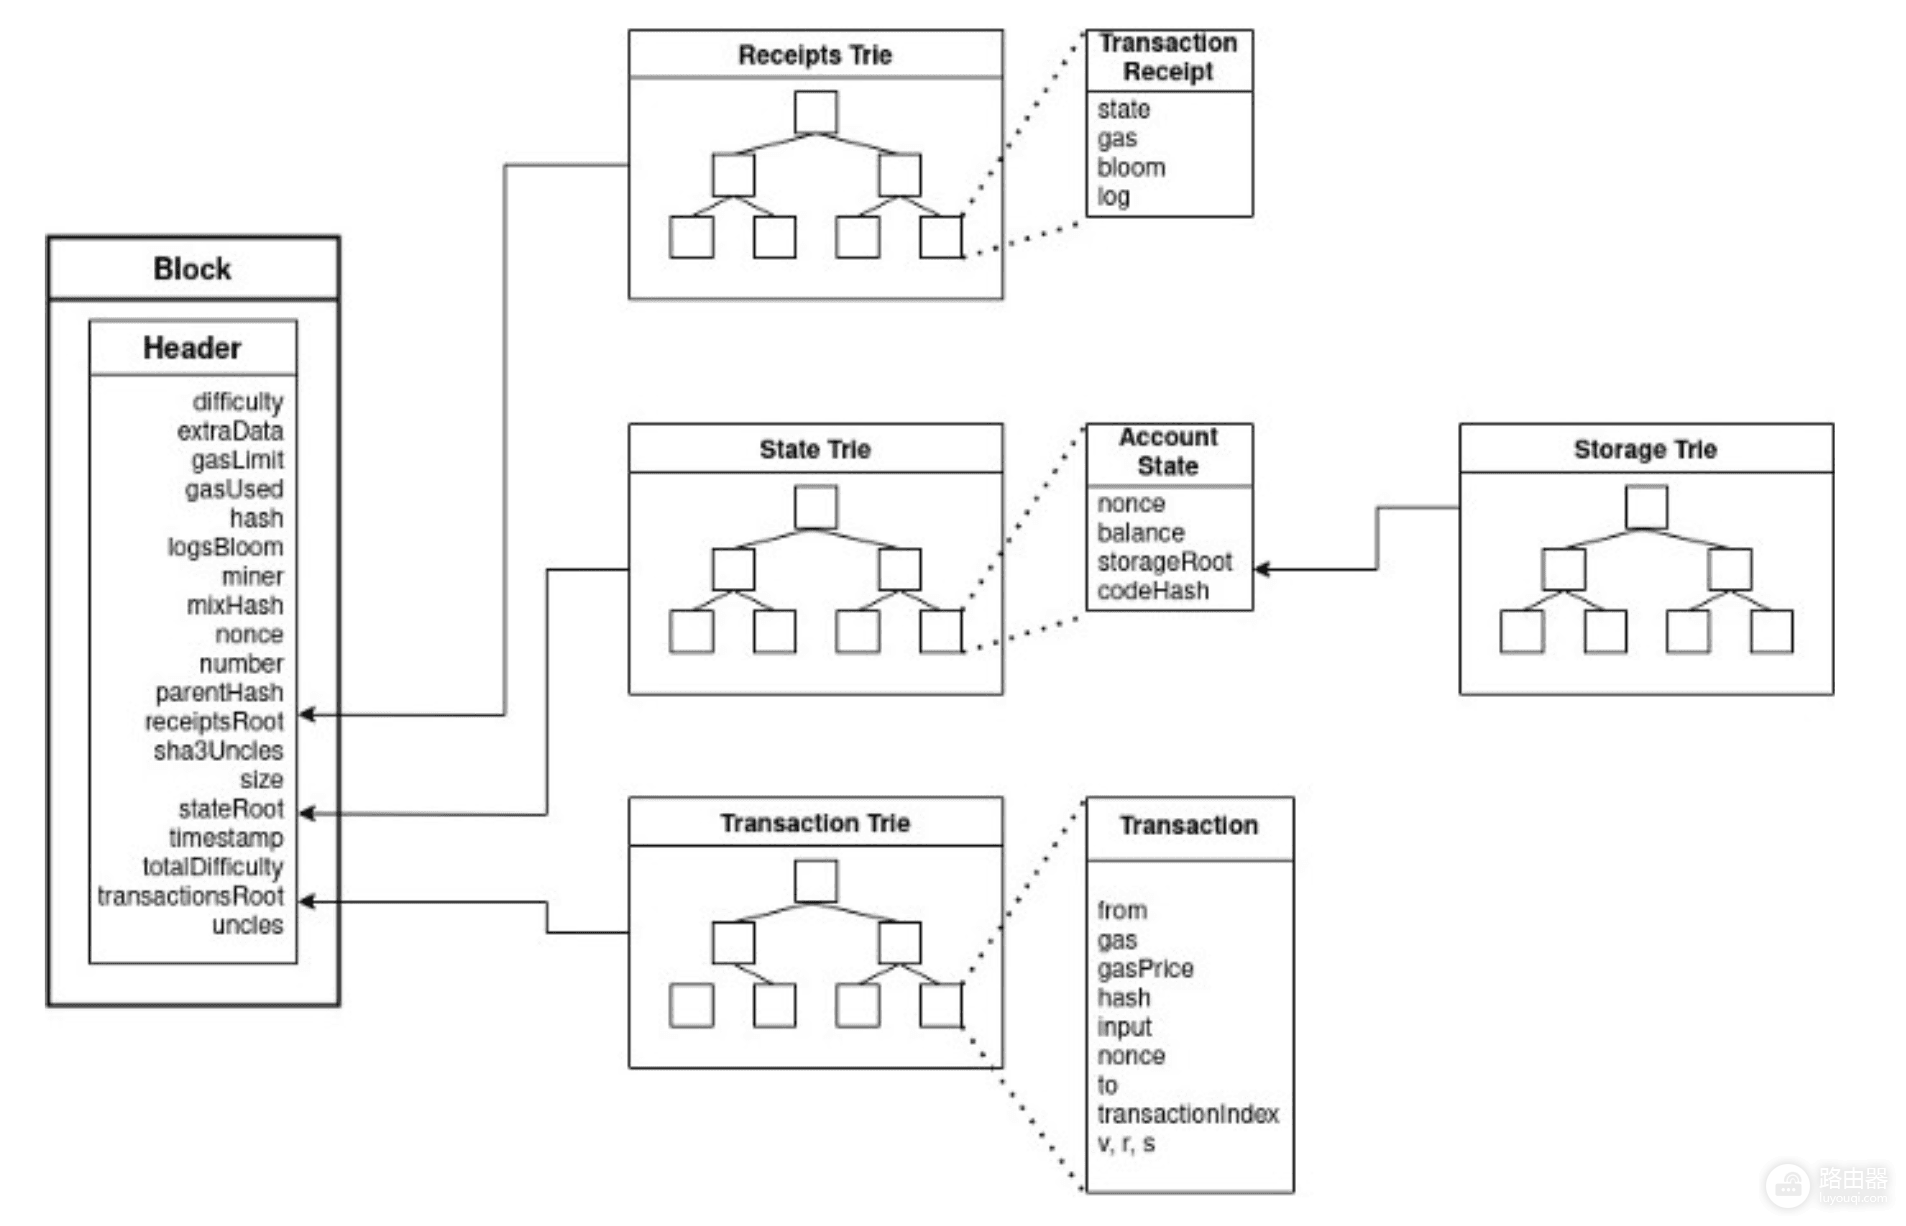
1.状态树证明:地址 → 账户,取出storageRoot。
2.存储树证明:在该storageRoot下,槽位 → 值。
区块头还对交易树、收据树各有一个根,和stateRoot一起,构成轻节点校验交易是否上链、日志是否属实的基础。状态验证最常被拿来做的是轻客户端查余额、跨链桥核对账户、无状态钱包或rollup里提交状态证明。
MPT不需要下载整棵树,也能验证账户数据
全节点需要自己执行区块中的交易,并维护完整的MPT状态树,轻节点或验证合约则不一定需要保存所有账户数据,通常只需要知道区块头里的stateRoot(状态根哈希),再拿到目标账户对应的默克尔证明,就能验证账户信息是否真实。
这样做的好处是,不用下载和保存海量账户数据,也能检查某个地址的余额、交易计数等信息。证明并不是凭空产生的,需要提供从根节点到账户位置之间的完整路径节点,路径越复杂,证明数据可能越大。
MPT证明只能证明某个区块stateRoot对应的账户状态,不能直接证明账户过去的历史记录,如果区块还没有最终确认,发生链重组后,区块对应的stateRoot也可能改变。
智能合约存储的数据量可能非常大,验证时还要考虑证明大小和数据保存方式,未来即使以太坊引入账户抽象、状态过期(State Expiry)等机制,具体状态管理规则可能发生变化,但通过“根哈希+路径证明”验证数据的基本思路仍然适用。
动手对照时可以看的字段
读一个区块头,先盯stateRoot,再用调试接口或库(如按地址查询account proof)取出proof列表,本地用nibble路径和RLP规则复算一遍根,能对上,就说明在该区块状态下,余额、nonce、codeHash、storageRoot与证明一致。写合约时,对重要槽位做链下证明或跨链提交,同样是在用存储树的同一套机制。
本文已获授权同步自 路由器网;保留来源更新日期,图片已保存到本站。
← 返回路由通