什么是DNS劫持?为什么输入正确的币圈网站网址也可能被骗
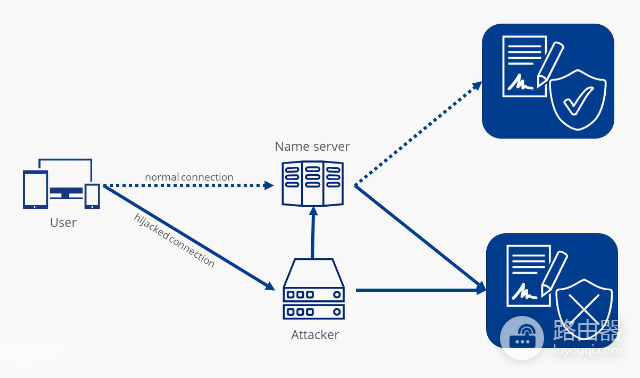
用户在浏览器里输入一个网址,比如某个交易所或钱包官网,电脑并不会直接“认识”这个域名,它先要问一套叫DNS的系统这个名字对应哪台服务器的IP地址?得到IP后,浏览器才真正连过去。DNS劫持就是有人在这中间动了手脚。
用户在浏览器里输入一个网址,比如某个交易所或钱包官网,电脑并不会直接“认识”这个域名,它先要问一套叫DNS的系统这个名字对应哪台服务器的IP地址?得到IP后,浏览器才真正连过去。
DNS劫持就是有人在这中间动了手脚,让用户的查询结果变成了假的IP,用户输入的网址一字不差,地址栏看起来也正常,页面却可能是仿冒站。钱、助记词、私钥一旦填进去,就很难追回。
它和直接改你电脑hosts文件、或用假二维码骗你点链接不一样,劫持发生在“域名解析”这一层,很多时候投资者几乎察觉不到。
域名解析在币圈场景里怎么被利用
加密资产交易、提现、授权,高度依赖“我打开的就是官方站”这个信任,攻击者正是抓住这一点。
● 用户习惯直接敲域名,或从书签打开。
● 页面模仿得足够像,登录框、连接钱包按钮都在。
● 一旦连上假节点或假前端,授权、转账、签名请求就会指向攻击者控制的合约或地址。
导致“网址输对了仍被骗”,核心不是你记错了字母,而是解析结果在到达真实服务器之前就被替换了。
常见发生位置与大致机制
| 环节 | 可能出问题的点 | 用户侧体感 |
|---|---|---|
| 本地网络 | 路由器被改DNS、公共Wi‑Fi被污染 | 同一Wi‑Fi下多人访问异常 |
| 运营商/中间路径 | 解析被重定向或缓存投毒类干扰 | 特定网站间歇性进错站 |
| 设备或浏览器环境 | 恶意软件篡改系统DNS设置 | 多站点异常,清缓存也不稳 |
| 上游解析服务 | 使用的公共DNS本身不可信或被污染 | 换网络后现象消失或加重 |
机制就是你问“这个域名是谁”,回答你的人撒了谎,把你指到了另一台机器, 浏览器仍显示你输入的域名,证书若再配合得不好(或用户习惯点“继续访问”),假站就更容易过关。
为什么币圈网站特别容易中招
币圈站点有几个特点,放大了DNS被做手脚后的损失。
1.资产不可逆:链上转账、授权一旦确认,平台客服很难像传统银行那样直接冲正。
2.强依赖前端:很多操作是网页调起钱包扩展或WalletConnect,假前端可以构造看起来合法的签名请求。
3.用户求快:行情波动时急着登录、授权、提现,更少人会去核对证书指纹或多渠道核对入口。
4.仿站成本低、收益高:一套高仿页面 + 被污染的解析,就能在短时间收割助记词或授权额度。
真实体感例子
你书签里存的是正确域名,公司或酒店Wi‑Fi下打开,页面布局几乎一样,只是连接钱包后弹出的授权域名或合约地址细看不对,若当时没对比官方渠道公告里的合约,就可能一键批准。
DNS劫持和钓鱼链接、假App有什么区别?
钓鱼通常是诱导你点击错误链接或下载假App,而DNS劫持更隐蔽,你输入的可能是正确网址,却被引导到了假网站。故而不能只看网址是否正确,还要检查网站证书、网络连接是否正常,并通过多个官方渠道核对入口。
普通用户如何防范DNS劫持?
1、尽量使用可信网络: 访问交易所或钱包网站时,尽量使用家用网络或手机热点,少用不明公共wifi。
2、检查HTTPS证书: 遇到证书报错或浏览器安全警告,不要强行继续访问。
3、核对官方入口: 通过官网、官方社交账号等多个渠道确认域名,大额操作前可以换个网络再次检查。
4、保护钱包资产: 仔细核对收款地址和签名内容,不随意授权陌生合约。
5、保持设备更新: 定期更新系统和浏览器,避免恶意软件篡改DNS设置。
如果某个交易所网站突然无法正常访问,换成手机流量后又恢复,就要留意是否存在DNS解析异常。
网站运营者如何防范?
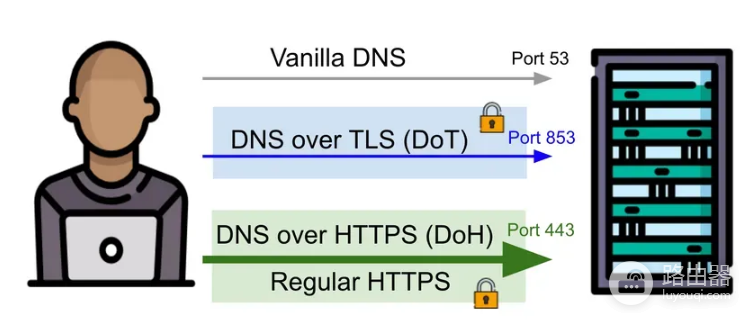
对于网站运营者,可以加强域名账户保护,监控DNS解析记录,启用DNSSEC(支持时),并做好HTTPS证书管理,及时发现异常解析和访问风险。
DNS劫持最危险的地方在于,网址看起来没错,打开的却可能不是官方网站,因而访问交易所和钱包网站时,除了核对网址,也要注意网络环境和页面安全提示。
本文已获授权同步自 路由器网;保留来源更新日期,图片已保存到本站。
← 返回路由通