EIP-7702是什么?EIP-7702会给以太坊钱包带来哪些新功能和安全风险
EIP-7702是以太坊的一项协议升级,全称对应一套让普通钱包临时使用智能账户功能的机制,它主要针对大家平时使用的EOA(外部拥有账户),也就是由私钥直接控制的普通钱包地址,而不是原本就有智能合约代码的合约账户。
EIP-7702是以太坊的一项协议升级,全称对应一套让普通钱包临时使用智能账户功能的机制,它主要针对大家平时使用的EOA(外部拥有账户),也就是由私钥直接控制的普通钱包地址,而不是原本就有智能合约代码的合约账户。
以前EOA主要负责发起交易、转账和调用合约,本身不能运行自定义代码,如果想实现批量操作、Gas代付、多重签名等功能,通常需要使用智能合约钱包,或者通过账户抽象方案来实现。
EIP-7702改变了这一点
用户可以通过签名授权,让普通EOA临时使用指定的智能合约代码,这样一来原来的钱包地址和私钥控制关系不变,也不用把资产全部转移到新地址,就能获得部分智能账户功能。
EIP-7702属于以太坊协议层的改进,与Pectra(布拉格/电拉)升级相关,它不是一条新公链,也不会强制所有用户更换钱包,而是让现有EOA多了一种使用智能账户功能的方式。
EIP-7702是怎么运行的?
它的核心思路是:用户先授权,再由钱包地址按照指定合约代码执行操作。
可以分成几个步骤
● 用户对目标合约代码进行授权签名,签名中包含授权信息,如委托目标和相关参数。
● 交易携带授权信息后,以太坊会在执行过程中,将该EOA的代码指向被授权的合约实现。
● 后续调用可以按照这段代码设定的规则执行,从而实现批量操作、权限检查、Gas代付等功能。
● 用户也可以通过新的授权调整或清除委托,授权不会因为时间过去就自动失效,是否能撤销、如何撤销,要看具体授权和钱包实现。
EIP-7702和传统的合约钱包不一样,传统方案通常需要部署一个新的合约账户,再把资产或使用流程迁过去,EIP-7702则允许原来的EOA直接委托代码,不必为了使用智能账户功能专门换地址。
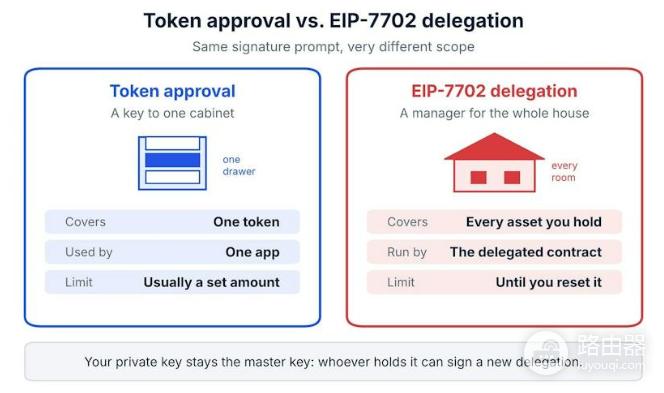
简单理解,你的钱包地址还是原来的地址,私钥也没有变,只是你授权了一套合约规则,让它在你的账户上帮你处理某些操作,房子没有过户,但你允许一位管家按照指定规则办事,这位管家是否可信,以及你给了他多大的权限。
EIP-7702能给钱包带来哪些新功能?
EIP-7702最大的变化是钱包可以提供更多智能账户功能,很多操作不再需要反复确认,部分场景也不必自己准备ETH支付Gas。
批量操作,一次完成多步交易
以前兑换代币、授权、质押等操作可能需要分开提交多笔交易,每一步都要确认一次,支持EIP-7702后,钱包可以通过委托的合约逻辑,把多项操作组合起来执行,减少反复确认的麻烦。
如果你想先授权代币再兑换,最后把兑换后的资产存入借贷协议,就有机会在一次操作中完成,但具体能否组合执行,还要看钱包和相关合约的实现。
Gas代付,不一定非要准备ETH
普通以太坊交易通常需要用ETH支付Gas,如果钱包接入了代付服务,dApp或第三方就可以替用户承担这笔费用。
即使钱包里只有USDC等代币,没有ETH,也可能完成兑换、转账等操作,但能否代付取决于钱包、dApp和代付服务商的具体规则,并不是开启EIP-7702后就能自动免Gas。
临时权限,减少无限授权风险
使用Defi应用时,用户经常需要给代币设置approve授权,有些应用会要求用户开放较大的额度,甚至是无限授权,方便后续持续使用。
通过EIP-7702配合相应的权限管理合约,钱包可以实现更细的授权控制,如只允许某个dApp调用指定功能、限制可使用的额度,或者在完成任务后撤销权限。
这对链游、自动交易和定期定投等需要反复操作的应用比较有用,但具体权限能限制到什么程度,取决于委托合约本身的设计。
多重签名和社交恢复
如果委托的合约代码支持相应功能,普通EOA也可以使用多重签名、设备密钥验证和社交恢复等机制。
比如用户可以设置多个设备共同确认交易,或者提前指定可信联系人,在私钥丢失时按照规则恢复账户,这样不必先把资产转移到新的合约钱包,就有机会使用这些功能。
EIP-7702本身并不会自动提供社交恢复,只有在授权的合约代码中实现了这些功能,并且提前正确配置,才能真正使用。
容易接入智能账户生态
EIP-7702让普通EOA钱包也能使用批量交易、Gas代付和灵活权限管理等智能账户功能,无需更换原有钱包地址,只需通过授权启用相应逻辑。
它也为EOA钱包接入ERC-4337等账户抽象生态提供更多可能,但两者并非同一套机制,实际如何结合还要看钱包和基础设施的支持情况。
| 功能 | 对用户有什么帮助 | 需要注意什么 |
|---|---|---|
| 批量操作 | 多步操作可以组合执行,减少重复确认 | 取决于合约是否正确处理执行顺序和失败回滚 |
| Gas代付 | 没有ETH也可能完成部分链上操作 | 需要代付服务支持,可能有额度和使用限制 |
| 权限管理 | 可以限制应用、操作类型和使用额度 | 要确认权限范围以及撤销方式 |
| 自定义验证 | 支持多设备、多重签名等验证方式 | 依赖合约实现和安全审计质量 |
使用EIP-7702有哪些安全风险?
EIP-7702让普通钱包拥有更多操作能力,但也带来了新的风险,以前用户主要担心转错账、签错交易,现在还要留意自己是否授权了不可信的合约代码。
恶意授权和钓鱼签名
这是普通用户最需要注意的风险,攻击者可能制作假dApp或仿冒钱包弹窗,诱导用户签署EIP-7702授权,一旦授权指向恶意合约,攻击者就可能利用这段代码执行未经用户真正理解的操作,甚至转走账户资产。
这类骗局可能包装成“升级钱包”“开启智能账户”“领取空投”等活动,用户看到签名请求时,如果没有弄清楚授权目标和具体权限,就不要急着确认。
使用时注意
● 核对目标合约地址,不要只看项目名称或页面上的说明。
● 遇到陌生网站要求签署授权,尤其是催促操作的页面,先暂停核实。
● 优先使用能够清楚展示授权目标和权限内容的钱包,不要在无法识别签名含义时盲目确认。
委托合约本身可能存在漏洞
EIP-7702只是提供出委托代码的能力,并不负责保证这些代码安全,如果你授权的合约存在漏洞、权限设置不合理,或者项目方保留了不受限制的升级权限,账户就可能受到影响。
不要随便授权来源不明的“万能委托合约”,即使项目声称经过审计,也要进一步确认审计机构、审计范围和合约是否经过升级。
ERC-20无限授权叠加,放大风险
EIP-7702不会自动取消ERC-20的approve授权,表示即使你已经使用了新的账户功能,之前给其他合约开放的代币额度仍可能有效。
如果委托代码又能调用transferFrom等代币转移方法,恶意合约就可能利用已有授权转走资产,因而定期检查并撤销不再使用的代币授权,依然很重要。
私钥泄露的风险依然存在
EIP-7702不会让普通钱包自动获得私钥恢复能力。私钥或助记词一旦泄露,攻击者仍可能直接控制账户,签署转账或恶意授权。
社交恢复、多设备验证等功能,只有在委托合约已经实现并正确配置后才会生效,不能把EIP-7702理解成私钥丢失也能自动找回资产。
钱包没有讲清楚授权内容,也容易误操作
普通用户通常很难看懂复杂的签名数据,如果钱包只显示一串代码,或者简单提示“Sign to continue”,用户就很难判断自己到底授权了什么。
因而钱包是否能正确识别并展示EIP-7702授权内容也很重要,遇到看不懂、无法确认目标合约的签名请求,宁可取消也不要为了继续使用dApp而直接确认。
授权时间短,也不代表没有风险
有些用户可能觉得,只要授权时间不长就没什么问题。实际上只要授权仍然有效,恶意合约就可能在这段时间内执行危险操作,即使只有几分钟,也可能造成资产损失。不能只看授权持续多久,更要看授权给了谁、允许执行哪些操作,以及是否存在额度限制。
谁适合使用EIP-7702?
比较适合的场景:经常使用Defi,需要一次完成多步操作,希望通过第三方代付Gas,想给某个应用设置临时权限,或者不想更换原有钱包地址,又希望体验智能账户功能。
谨慎的场景:存放大额资产的冷钱包、管理重要资金的多签金库,以及还不熟悉钱包授权的新手,尤其不要为了领取空投、参与活动,就随意给陌生合约授权。
本文已获授权同步自 路由器网;保留来源更新日期,图片已保存到本站。
← 返回路由通